O avanço das transações digitais amplia a necessidade de segurança em instituições financeiras, mas os riscos não estão restritos a ataques externos. Permissões excessivas, credenciais compartilhadas, falhas no controle de acessos e integrações sem mecanismos adequados de autenticação também podem comprometer operações de pagamento.
Em operações de alta volumetria, esses riscos podem ganhar proporções maiores. Uma configuração inadequada, por exemplo, pode permitir que um usuário aprove uma transação acima de sua alçada ou que uma credencial comprometida seja utilizada para operações fora daquele perfil.
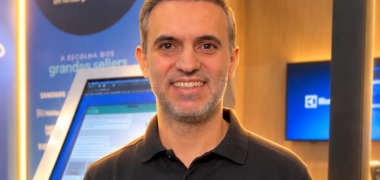
Para Eurico Nicacio, Head of Cloud, Security e IT da Trio, empresa de tecnologia para pagamentos, os mecanismos de segurança precisam ser considerados desde a construção da infraestrutura.
“Segurança não pode ser uma camada adicionada depois que a operação já está funcionando. Quando estamos falando de pagamentos e grandes volumes de transações, controle de acesso, autorização e rastreabilidade precisam fazer parte da arquitetura desde o início. É isso que permite crescer mantendo controle sobre quem pode fazer o quê e reconstruir cada ação quando necessário.”
Na prática, uma arquitetura estruturada dessa maneira permite incorporar regras de segurança aos próprios fluxos de pagamento. Uma API pode determinar previamente quais informações e operações estão disponíveis para cada credencial, enquanto controles de alçada podem impedir que uma transação avance sem a autorização correspondente.
Conformidade é parte da estrutura de segurança
As instituições de pagamento estão sujeitas a requisitos do Banco Central relacionados à segurança, disponibilidade dos sistemas, resposta a incidentes e recuperação de falhas.
No caso do Pix, o Banco Central também utiliza indicadores para acompanhar aspectos como disponibilidade, reclamações e ocorrências de timeout.
Em operações B2B de alto volume, entretanto, as empresas podem adotar mecanismos adicionais de controle. Entre eles estão histórico de disponibilidade, webhooks autenticados, restrição do uso de credenciais de API, separação entre perfis de visualização, execução e aprovação e registros auditáveis das ações realizadas.
“Cumprir a regulação é indispensável, mas uma empresa que movimenta milhares ou milhões de transações precisa olhar também para a resiliência da operação. Segurança e disponibilidade estão diretamente relacionadas à continuidade do negócio. Quanto maior a escala, maior precisa ser a capacidade de identificar, limitar e responder rapidamente a qualquer comportamento fora do esperado”, destaca Peterson Santos, CEO e cofundador da Trio.
Gestão de acessos reduz riscos operacionais
Outro ponto de atenção está na gestão de identidades e permissões. Acessos concedidos durante a entrada de um funcionário e nunca revisados, compartilhamento de logins e manutenção de usuários ativos após desligamentos estão entre as situações que podem ampliar a exposição dos sistemas.
Uma das estratégias para reduzir esses riscos é o princípio do menor privilégio. A lógica estabelece que cada profissional tenha acesso apenas às informações e funções necessárias para exercer sua atividade.
Segundo a Trio, a empresa utiliza perfis de usuários com alçadas definidas por valor e tipo de operação. As ações realizadas nas contas geram registros rastreáveis, enquanto eventos e mudanças no estado das transações podem ser enviados aos sistemas dos clientes por meio de webhooks configuráveis e autenticados.
“Em uma operação financeira, não basta saber que determinada transação aconteceu. É preciso conseguir identificar quem realizou a ação, quando ela ocorreu, qual autorização existia e em que contexto. Essa rastreabilidade protege a empresa, seus clientes e também os profissionais envolvidos na operação”, afirma Nicacio.
Comunidade técnica também participa da discussão
A troca de conhecimento entre empresas, pesquisadores e profissionais especializados é outro componente do desenvolvimento de práticas de cibersegurança.
Nesse contexto, a Trio será patrocinadora da primeira edição da BSides CWB, marcada para 17 de outubro de 2026, na PUCPR, em Curitiba.
A BSides integra uma rede internacional de eventos de segurança da informação criada em Las Vegas, em 2009. Segundo a organização, até julho de 2026 foram realizados 1.329 eventos em 300 cidades de 73 países.
No Brasil, a iniciativa chegou em 2011. De acordo com os organizadores, as edições realizadas no país reuniram mais de 2,3 mil participantes em 2025.
A programação em Curitiba terá palestras, treinamentos técnicos, espaços dedicados a diferentes áreas da cibersegurança e uma competição de Capture the Flag (CTF), além de atividades voltadas à formação e à troca de experiências entre profissionais.
“Segurança é uma área em que nenhuma empresa consegue evoluir isoladamente. Novas vulnerabilidades, técnicas de ataque e formas de proteção surgem o tempo todo. Apoiar uma comunidade como a BSides é também contribuir para que profissionais e empresas estejam mais preparados para enfrentar esses desafios”, diz Nicacio.
Para a Trio, que atua como instituição de pagamento autorizada e supervisionada pelo Banco Central, a participação no evento faz parte da estratégia de aproximação com a comunidade técnica.
“Em um sistema financeiro cada vez mais digital e conectado, a discussão sobre segurança deixa de estar restrita à prevenção de ataques. Ela passa pela maneira como cada sistema é construído, como os acessos são concedidos, como as transações são registradas e pela capacidade de manter a operação funcionando mesmo diante de incidentes”, conclui Nicacio.